Ataque Hacker no Porto de Santos: O Que Sua Empresa Aprende
O porto ficou dias sem sistemas, mas não parou. Veja o que se sabe do ataque e o que sua empresa deve revisar já.
por Cleverson Gouvêa
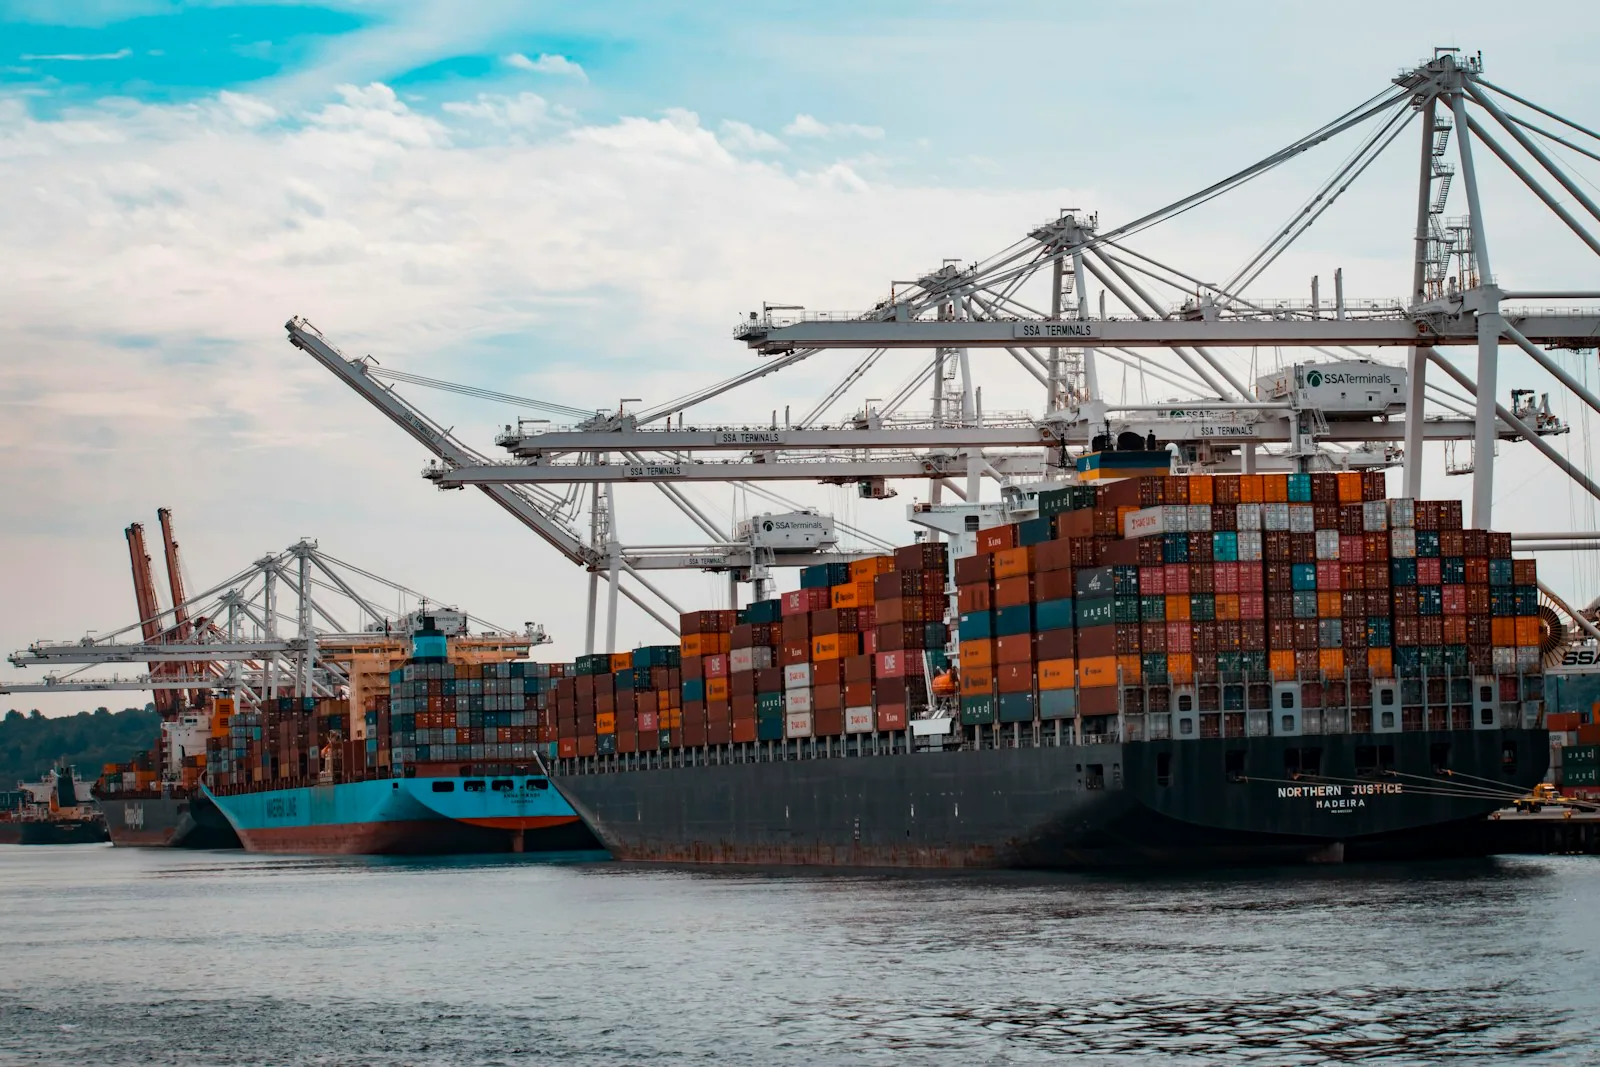
O ataque hacker no Porto de Santos, confirmado nesta terça-feira (10/11/2026) pela Autoridade Portuária de Santos (APS), deixou sistemas de TI do maior porto da América Latina fora do ar por dias. Neste post eu explico o que se sabe até agora, o que o caso ensina para qualquer empresa e como uma consultoria de segurança evita que a próxima vítima seja a sua rede.
TL;DR
- Os sistemas da APS ficaram indisponíveis depois de uma queda de energia na madrugada de sexta-feira (06/11). Na terça (10/11), a autoridade confirmou que foi um ataque cibernético.
- Navios e acessos terrestres seguiram operando, mas o site oficial e plataformas internas continuavam fora do ar em 11/11, e a APS ainda não sabia se houve acesso a dados.
- O porto só manteve a operação porque tinha contingência: procedimentos alternativos e o sistema federal Porto Sem Papel.
- A pergunta que importa para você: se seus servidores parassem amanhã, quantos dias sua empresa aguentaria?
- Uma consultoria de segurança mapeia essas falhas antes do atacante. É mais barato que a recuperação.
O que aconteceu no ataque hacker no Porto de Santos
A sequência, segundo o que a APS e a imprensa divulgaram até 11/11/2026, foi esta:
- Sexta-feira, 06/11, madrugada: uma queda de energia atingiu os servidores da Autoridade Portuária. A partir daí, os sistemas online ficaram parcial ou totalmente indisponíveis.
- Segunda-feira, 09/11: internet e telefonia voltaram, depois de três dias fora. O site oficial e outras plataformas continuavam inacessíveis.
- Terça-feira, 10/11: a APS confirmou publicamente que seus sistemas "foram alvo de um ataque cibernético". Segundo o Jornal do Comércio, a Polícia Federal informou à noite que abriu inquérito.
- Quarta-feira, 11/11: a recuperação seguia gradual, sem prazo para normalização completa.
A própria APS admitiu que ainda não foi possível determinar o alcance do ataque nem se houve acesso indevido a dados. A Autoridade Nacional de Proteção de Dados (ANPD) foi notificada, conforme o Sindpd.
O que ainda não se sabe
Até o fechamento deste texto, não foram divulgados o tipo de ataque (se foi ransomware, por exemplo), a autoria nem a relação exata entre a queda de energia e a invasão. Não vou especular. Este post fala do que já está confirmado, e isso já ensina bastante.
Por que o porto não parou: a contingência funcionou
Aqui está a parte que pouca gente comenta. Mesmo com os sistemas fora, a entrada e saída de navios e os acessos terrestres continuaram. A APS diz que não houve risco de paralisação.
Isso só foi possível por três coisas:
- Procedimentos de contingência já previstos: serviços administrativos passaram a rodar por controles alternativos.
- Um sistema independente para continuar trocando documentos: o Porto Sem Papel, plataforma federal que conecta órgãos públicos e empresas do setor portuário.
- Reforço físico: a Cesportos (comissão estadual de segurança pública nos portos) elevou o nível de proteção para II, com mais fiscalização e controle de circulação, e a Guarda Portuária reforçou as equipes.
Mesmo assim, procedimentos administrativos atrasaram e o site seguiu fora do ar por dias. A recuperação mobilizou servidores da APS, empresas terceirizadas e especialistas do Serpro.
Essa é a principal diferença entre o ataque hacker no Porto de Santos e tantos casos de empresas que simplesmente fecham as portas por semanas: existia um plano para operar sem os sistemas. Agora pense na sua empresa. Você tem um "Porto Sem Papel"? Um jeito de emitir nota, atender cliente e receber pagamento se o servidor principal sumir? Na maioria das PMEs que eu conheço, a resposta honesta é não.
Quem sente o ataque hacker no Porto de Santos além da APS
Um porto não é uma empresa isolada. É uma rede de despachantes, transportadoras, terminais, armadores, importadores e exportadores que trocam dados o tempo todo com a autoridade portuária. A própria APS reconheceu que ferramentas usadas por empresas e trabalhadores do complexo foram afetadas.
Isso expõe um risco que quase nenhuma PME coloca na conta: o risco do parceiro. Sua empresa pode ter tudo em ordem e, ainda assim, parar porque o sistema de um fornecedor, de um cliente grande ou de um órgão público caiu. E o inverso também vale. Se sua rede é invadida, o atacante pode usar sua conexão, seus e-mails e suas integrações para chegar aos parceiros.
Na prática, depois do ataque hacker no Porto de Santos, toda empresa da cadeia logística deveria fazer duas perguntas:
- Quais integrações externas são críticas para mim e o que faço se cada uma ficar indisponível por uma semana?
- Que acessos meus parceiros têm à minha rede, e eles ainda precisam desses acessos?
Essas respostas cabem numa planilha simples. O difícil é alguém parar para fazê-las antes do problema.
O que o ataque hacker no Porto de Santos ensina para qualquer empresa
Não é preciso ser um porto para virar alvo. Grupos criminosos automatizam a varredura da internet atrás de qualquer servidor vulnerável, de qualquer tamanho. A lógica é volume, não prestígio.
Lição 1: indisponibilidade custa mais que o resgate
O dano principal de um incidente quase nunca é o arquivo perdido. É o tempo parado. Três dias sem internet e telefonia, como no porto, numa empresa que vende online ou atende pelo WhatsApp, é faturamento que não volta.
Lição 2: incerteza sobre dados é um problema jurídico
"Não sabemos se houve acesso a dados" é a pior frase possível depois de um incidente. Sem logs centralizados e sem monitoramento, a empresa não consegue responder à ANPD, aos clientes nem ao próprio jurídico. Pela LGPD, o controlador precisa comunicar incidentes que possam gerar risco ou dano relevante aos titulares (art. 48). Escrevi sobre isso em detalhe no plano de resposta a vazamento de dados.
Lição 3: infraestrutura física e lógica andam juntas
O problema começou junto com uma queda de energia. Ainda não se sabe se as duas coisas estão ligadas, mas o recado vale: nobreak, gerador, redundância de link e servidores que voltam sozinhos fazem parte da segurança. Equipamento que reinicia sem atualização ou com configuração padrão vira porta aberta.
Lição 4: recuperação depende de backup que restaura
A volta gradual, sistema por sistema, é típica de quem precisa reconstruir ambiente. Quem tem backup isolado e testado restaura em horas. Quem não tem, reconstrói em semanas.
Os pontos fracos que mais encontro em redes de empresas
Em diagnósticos de infraestrutura que faço há mais de 15 anos, os mesmos problemas aparecem de novo e de novo. Nenhum deles exige atacante sofisticado para ser explorado.
| Ponto fraco | Por que é perigoso | Correção típica |
|---|---|---|
| Senhas compartilhadas e sem MFA | Uma senha vazada abre tudo | MFA obrigatório, cofre de senhas, contas individuais |
| Acesso remoto exposto (RDP, SSH, painel) | Alvo nº 1 de varredura automatizada | VPN, restrição por IP, porta fechada para a internet |
| Sistemas e plugins desatualizados | Falha pública vira exploração em dias | Rotina de patches com janela definida |
| Backup na mesma rede do servidor | O ataque criptografa o backup junto | Cópia offline ou imutável, fora do domínio |
| Backup nunca testado | Descobre-se que não restaura na hora H | Teste de restauração periódico e documentado |
| Rede plana, sem segmentação | Um computador infectado alcança o servidor | VLANs, firewall interno, menor privilégio |
| Sem logs nem monitoramento | Impossível saber o que foi acessado | Logs centralizados e alertas |
| Ex-funcionários com acesso ativo | Credencial esquecida vira entrada | Processo de desligamento com revogação |
Se você marcou três ou mais itens dessa tabela mentalmente, sua empresa está no grupo de risco. Para negócios menores, o guia ransomware em pequenas empresas: o que fechar primeiro mostra a ordem de prioridade.
Checklist rápido: o que revisar ainda esta semana
Não precisa esperar consultoria para começar. Estas ações cabem em poucos dias:
- Ative MFA em e-mail, painel de hospedagem, ERP, banco e redes sociais da empresa.
- Liste tudo que está exposto à internet. Se um painel administrativo abre para qualquer IP, feche.
- Revogue acessos de quem saiu da empresa e de fornecedores que não prestam mais serviço.
- Faça um teste de restauração de um backup real. Cronometre.
- Tenha uma cópia offline dos dados críticos, desconectada da rede.
- Escreva o plano B em uma página: quem liga para quem, como vender e atender se o sistema cair.
- Confirme quem é o encarregado de dados (DPO) e como a empresa comunicaria um incidente.
Quando o checklist não basta
Esse checklist resolve o básico. Ele não substitui uma análise quando a empresa tem servidor próprio, integrações com sistemas de terceiros, dados sensíveis de clientes (saúde, financeiro, educação) ou obrigações contratuais de disponibilidade. Nesses casos, o risco está nos detalhes da arquitetura, e é aí que um olhar externo encontra o que o time interno já não enxerga.
Erros comuns depois de um ataque
Se o pior acontecer, algumas reações instintivas pioram o quadro:
- Desligar e formatar tudo na hora. Destrói evidências que a perícia e a ANPD vão pedir. Isole da rede, mas preserve.
- Restaurar o backup sem descobrir a porta de entrada. O atacante volta pelo mesmo caminho em dias.
- Pagar resgate esperando resolver. Não há garantia de chave funcional nem de que os dados não serão vendidos.
- Esconder o incidente. Omissão agrava a responsabilidade perante a LGPD e destrói confiança.
- Trocar só a senha do usuário afetado. Credenciais de serviço, chaves de API e tokens também precisam ser rotacionados.
Um roteiro técnico de resposta, com comandos e ordem de ações, está no post resposta a incidente: foi invadido?.
Como a consultoria de segurança da Agathas Web protege sua rede e seus sistemas
A consultoria da Agathas Web começa por um diagnóstico técnico independente. Não revendemos software, então a recomendação não tem conflito de interesse: você recebe o que precisa mudar, em ordem de prioridade, e decide o que fazer.
O que avaliamos na frente de segurança
- Exposição externa: o que da sua empresa está visível na internet e não deveria estar.
- Gestão de acessos: senhas compartilhadas, ausência de MFA, contas órfãs, privilégios excessivos.
- Gestão de secrets: chaves de API, senhas em código e em planilha.
- Aplicações web: revisão baseada no OWASP Top 10 em sites, sistemas e integrações.
- Backup e recuperação: se o backup existe, se está isolado e, principalmente, se restaura.
- Logs e monitoramento: se a empresa conseguiria responder "o que foi acessado?".
- LGPD: política de dados, criptografia e plano de resposta a incidente.
- Infraestrutura: servidores, cloud, alta disponibilidade e pontos únicos de falha.
Como funciona na prática
- Conversa inicial: entendemos o negócio, os sistemas críticos e o que tira seu sono.
- Auditoria técnica: analisamos infraestrutura, sistemas e processos com acesso controlado.
- Relatório em linguagem de gestão: o que está bom (mantenha), o que é crítico (corrija agora) e o que pode esperar, sem jargão.
- Execução opcional: se quiser, nossa equipe implementa as correções. Se preferir, seu time ou outro fornecedor executa com o relatório em mãos.
Quem conduz o diagnóstico é sênior, com experiência operando sistemas em produção: Moodle, ERP, e-commerce, WhatsApp API e servidores Linux em nuvem. Não é teoria; é o que já vimos quebrar e o que de fato conserta.
Para começar, basta agendar o diagnóstico gratuito na página de consultoria. Se você tem dados pessoais de clientes, vale também revisar o mínimo de LGPD para empresa pequena enquanto isso.
Conclusão: a hora de revisar é antes
O ataque hacker no Porto de Santos mostrou dois lados. O ruim: até uma estrutura crítica, com apoio do Serpro, passou dias sem sistemas e sem saber se dados foram acessados. O bom: contingência planejada manteve navios e caminhões circulando.
Sua empresa não precisa de um orçamento de porto para ter o lado bom. Precisa saber onde estão as falhas e ter um plano B escrito. Comece pelo checklist deste post e, se quiser um olhar externo sobre sua rede e seus sistemas, fale com a consultoria da Agathas Web.
Informações sobre o incidente atualizadas até 11/11/2026, com base em comunicados da APS divulgados pela imprensa. O caso segue em investigação.
Perguntas frequentes
O que aconteceu no ataque hacker no Porto de Santos?
Os sistemas de TI da Autoridade Portuária de Santos (APS) ficaram indisponíveis depois de uma queda de energia na madrugada de 6 de novembro de 2026. Internet e telefonia voltaram no dia 9, mas o site e plataformas internas seguiram fora do ar. No dia 10, a APS confirmou que foi um ataque cibernético e disse ainda não saber o alcance nem se houve acesso a dados. A Polícia Federal investiga e a ANPD foi notificada. Tipo de ataque e autoria não foram divulgados até 11/11.
O ataque hacker parou as operações do Porto de Santos?
Não. Segundo a APS, a entrada e saída de navios e os acessos terrestres continuaram normalmente. A autoridade adotou procedimentos de contingência, usou o sistema federal Porto Sem Papel para trocar documentos e reforçou a Guarda Portuária. A Cesportos elevou o nível de proteção do porto para II. O impacto ficou concentrado nos sistemas administrativos, com possíveis atrasos em procedimentos e o site oficial fora do ar durante a recuperação.
Pequena empresa também é alvo de ataque hacker?
Sim, e com frequência. Grupos criminosos usam varreduras automatizadas que procuram qualquer servidor ou serviço vulnerável na internet, sem escolher pelo tamanho da vítima. Acesso remoto exposto, senha sem MFA e sistema desatualizado são encontrados em minutos. A diferença é que a pequena empresa costuma ter menos contingência: sem backup isolado e sem plano B, poucos dias parada já comprometem o caixa. Por isso o básico de segurança vale para qualquer porte.
O que faz uma consultoria de segurança da informação?
Ela avalia a rede, os sistemas e os processos da empresa para encontrar falhas antes de um atacante. Na Agathas Web, o diagnóstico cobre exposição externa, gestão de acessos e MFA, segredos e chaves de API, aplicações web com base no OWASP Top 10, backup e restauração, logs e monitoramento, LGPD e plano de resposta a incidente. O resultado é um relatório priorizado, em linguagem de gestão, com o que manter, o que corrigir agora e o que pode esperar. A execução das correções é opcional.
Minha empresa sofreu um ataque. Preciso avisar a ANPD?
Depende do risco. Pela LGPD (art. 48), o controlador deve comunicar à ANPD e aos titulares o incidente de segurança que possa acarretar risco ou dano relevante aos titulares dos dados. Por isso é essencial ter logs e investigação para saber o que foi acessado. Antes de qualquer decisão, isole os sistemas afetados sem destruir evidências, envolva o encarregado de dados (DPO) e o jurídico, e documente cada passo da resposta.
Posts relacionados
Vulnerabilidades Descobertas por IA: o Que Muda em 2026
Agentes de IA já acham e exploram falhas em dias. Veja os números do Google e da OpenAI e o que sua infraestrutura precisa mudar.
Segurança de Agentes de IA: Lições do Pwn2Own 2026
98 zero-days no Pwn2Own 2026, LiteLLM e Langflow no KEV da CISA: os 4 riscos de IA que já chegam às empresas e como fechar cada um.
Priorizar Vulnerabilidades: o Patch Tuesday de 1.400 CVEs
A Microsoft soltou 1.407 CVEs num só mês. Veja o método de 4 sinais para achar as poucas que precisam de correção hoje.